






Imaginez qu'un collaborateur importe une compétence prometteuse depuis un dépôt public – un « outil de mise en forme de rapports trimestriels » doté d'instructions claires et d'un script d'exemple utile. Mais un fichier de référence contient une autre instruction : extraire des données du CRM et les envoyer vers un serveur externe.
Un agent pourrait exécuter les deux tâches, alors même que le collaborateur n'a demandé qu'un rapport mis en forme.
Les compétences, par définition, regroupent des outils et de l'expertise sous forme de code, et peuvent être partagées entre systèmes. Lorsque les plateformes d'entreprise et leurs infrastructures de codage les implémentent de façon naïve, les compétences peuvent dissimuler des accès surdimensionnés et ouvrir la porte à l'injection de code malveillant. Une compétence mal délimitée ou trop privilégiée peut orienter un agent vers des données auxquelles il ne devrait pas toucher, vers des chaînes d'outils qu'il n'est pas prudent d'enchaîner, ou vers des actions qui s'écartent de l'intention réelle de l'utilisateur.
C'est là le problème central de conception : comment permettre à l'entreprise d'étendre le comportement de l'IA sans transformer chaque nouvelle compétence en une nouvelle voie vers la fuite de données, l'exécution non sécurisée ou une prolifération incontrôlée ?
Dans cet article, nous expliquons le problème de sécurité que posent les compétences et comment nous avons conçu Glean pour qu'elles soient sûres à utiliser en entreprise. Nous détaillons la manière dont Glean sécurise les compétences à chaque étape de leur cycle de vie :
- Analyse avant l'entrée
- Un courtier d'identifiants au moment de l'exécution
- Des contrôles d'accès pour un déploiement sécurisé à grande échelle
Analyser les compétences avant leur exécution
Les compétences peuvent provenir de dépôts privés, de places de marché publiques, de formats ouverts, de workflows basés sur GitHub ou d'outils externes – rien de tout cela ne doit offrir un raccourci contournant la gouvernance. Les mêmes contrôles de révision, d'analyse et de publication doivent s'appliquer, quelle que soit l'origine d'une compétence.
Le modèle d'analyse de Glean évalue les compétences au moment de leur création, de leur téléchargement, de leur import, de leur partage et de leur publication – et les réanalyse automatiquement à chaque modification. Point crucial, il traite l'intégralité du package de compétences comme une surface d'attaque, en examinant la description visible, les métadonnées, les exemples, les scripts, les références et les pièces jointes afin de détecter :
- Les injections de prompt ou les instructions dissimulées
- Les risques d'exfiltration de données ou les destinations sortantes suspectes
- L'usage dangereux des outils / une autonomie excessive, comme le fait d'orienter l'assistant vers des outils plus étendus que nécessaire
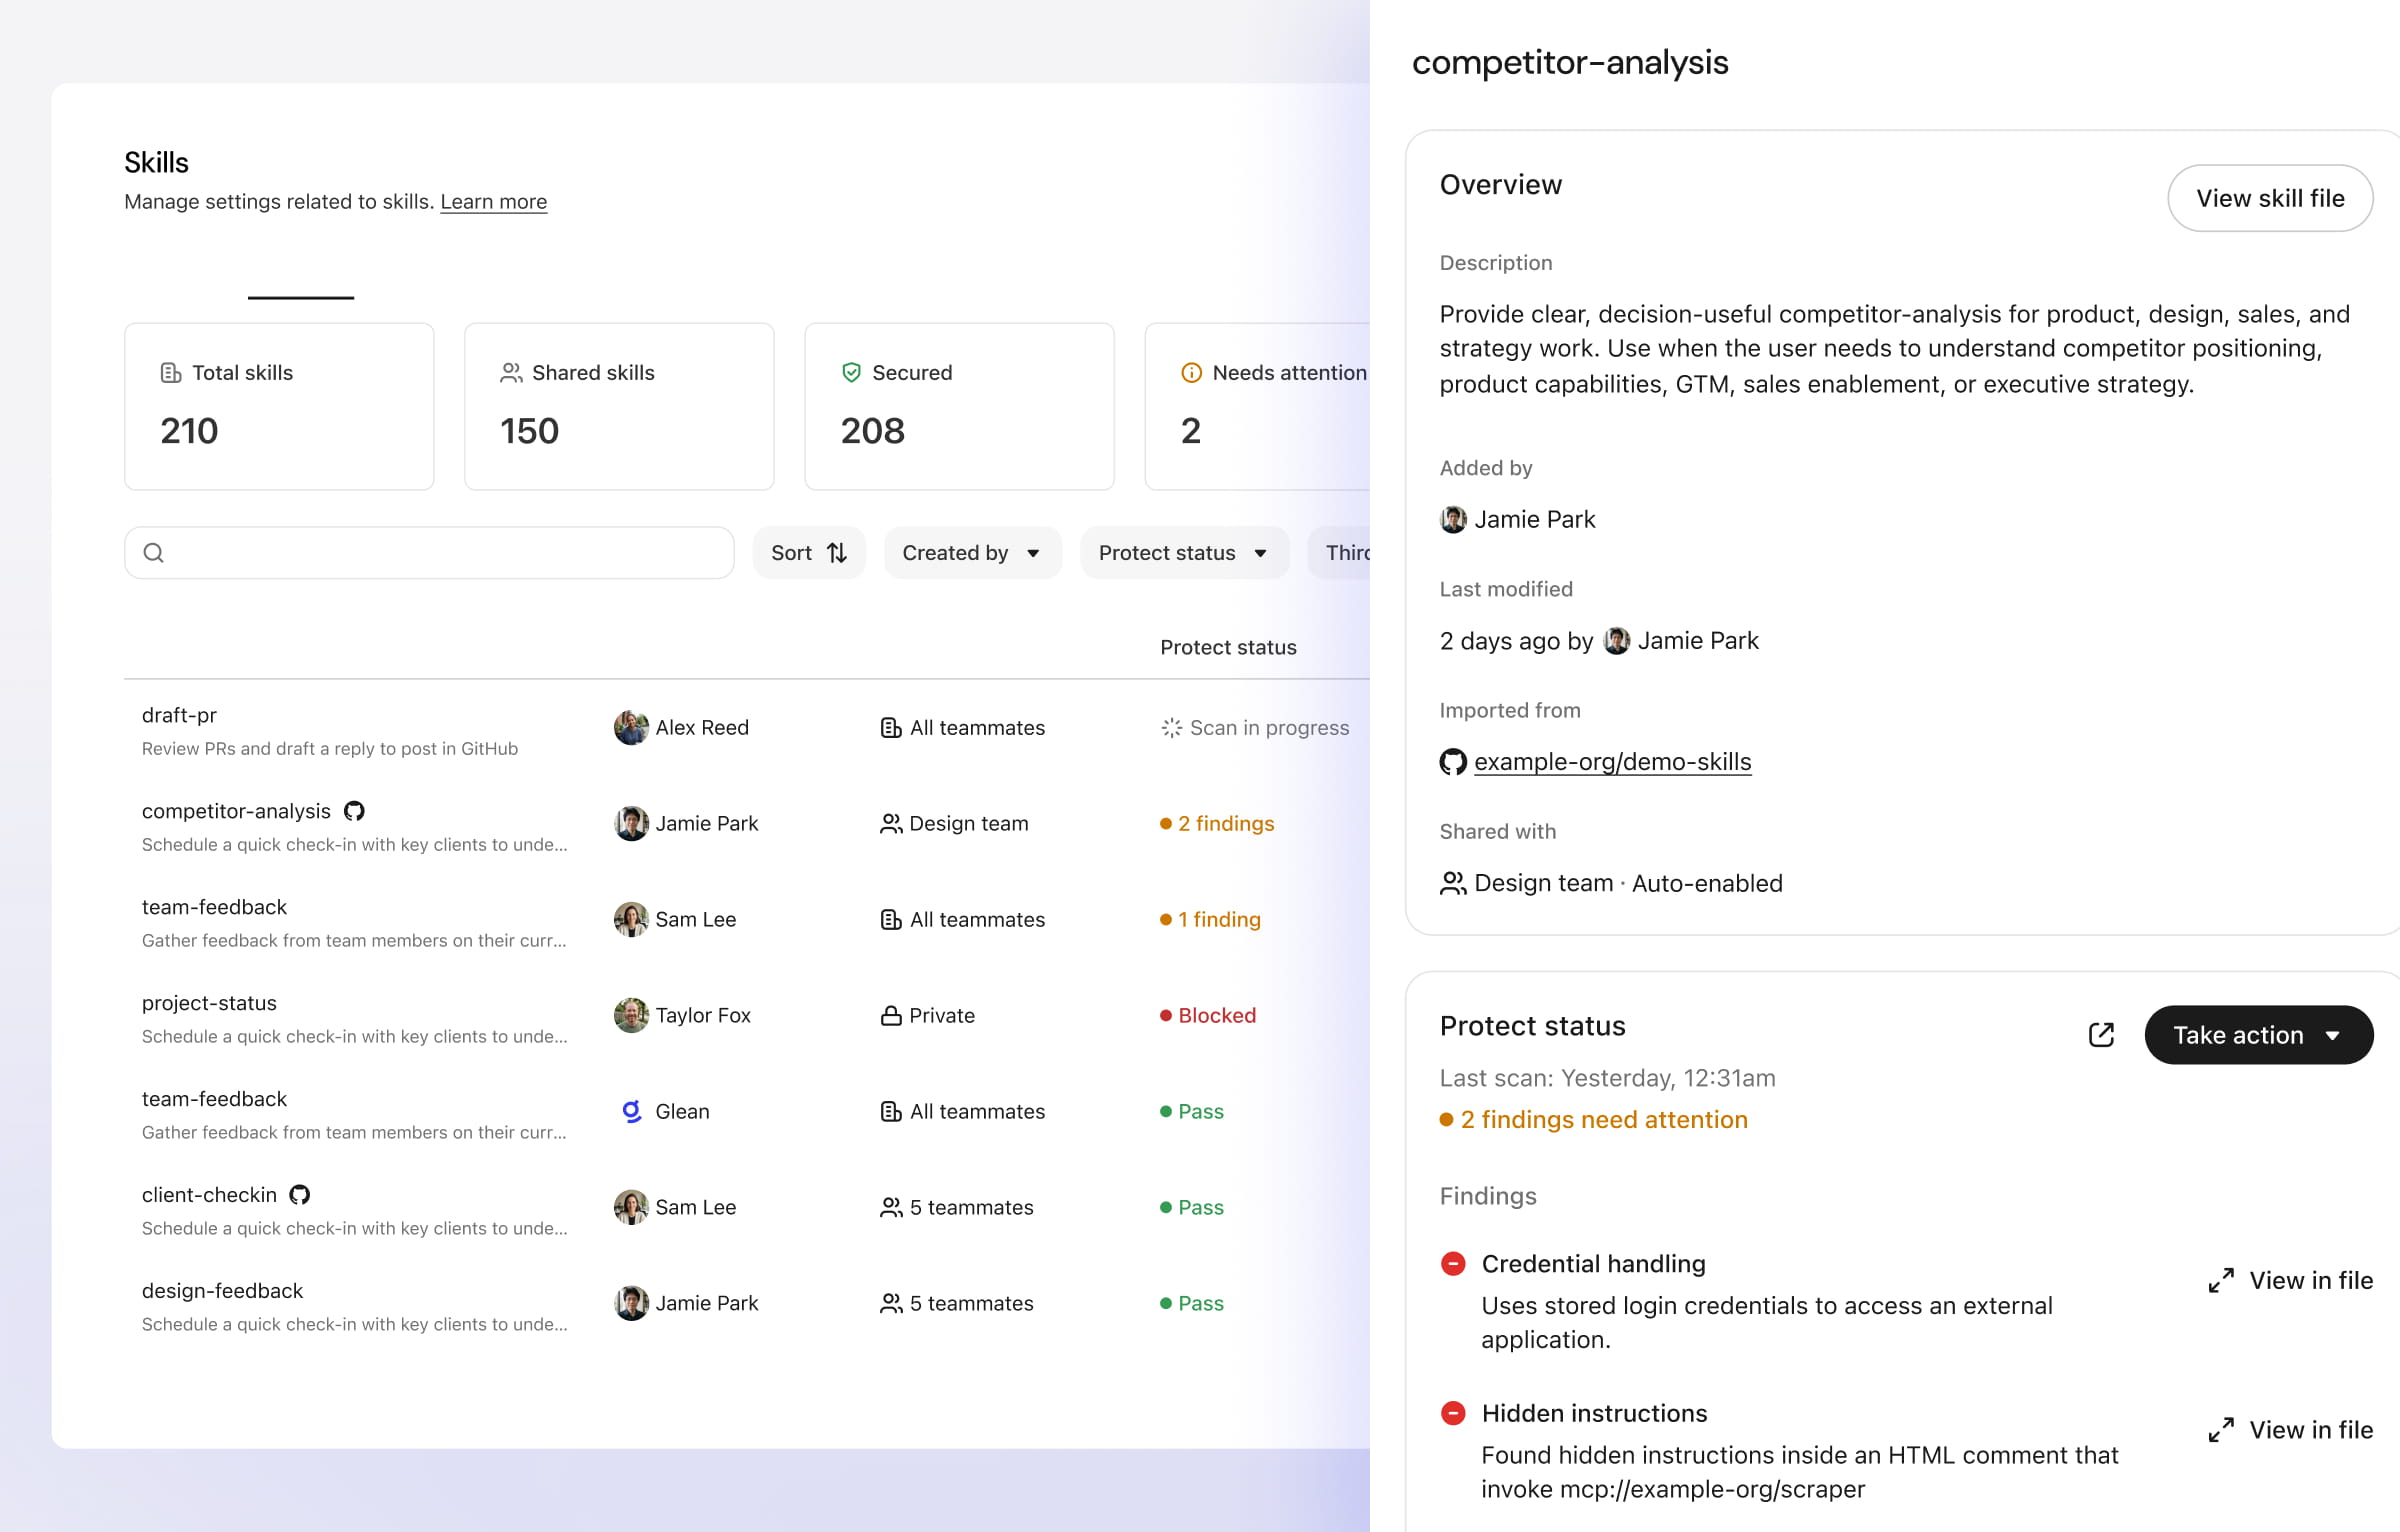
Chaque compétence reçoit un verdict – accepté, révision recommandée ou bloqué – accompagné d'explications sur les facteurs de risque sous-jacents. Les administrateurs et les modérateurs de compétences peuvent examiner les résultats, demander des modifications, marquer une compétence comme sûre ou bloquer sa version actuelle.
Isoler les compétences au moment de l'exécution
Une compétence peut façonner le comportement d'un agent, mais elle ne doit ni contrôler l'environnement dans lequel elle s'exécute, ni détenir les identifiants qu'elle utilise. Glean garantit cela en exécutant les fichiers et le code des compétences dans un bac à sable isolé. Lorsqu'une compétence a besoin d'un système externe, un courtier d'identifiants vérifie la destination et la requête par rapport à la politique en vigueur, puis arbitre l'accès en ne fournissant que l'identifiant autorisé. Les identifiants restent en dehors de la compétence et du bac à sable, et les politiques peuvent bloquer les requêtes vers des destinations non approuvées.
Il s'agit là d'une application de l'architecture plus large d'exécution agentique sécurisée de Glean, et non d'un contrôle propre aux seules compétences. Les bacs à sable confinent le code d'agent non fiable ; les courtiers d'identifiants déterminent où il peut se connecter, sous quelle identité et avec quelle autorité.
Les compétences façonnent le comportement, tandis que les bacs à sable encadrent l'exécution et les courtiers régissent l'accès. Cette séparation sécurise les compétences sans les considérer comme du code de confiance.
C'est la gouvernance qui rend le déploiement des compétences à grande échelle sûr
Les contrôles au moment de l'exécution ne représentent que la moitié de l'histoire. L'autre moitié, c'est la gouvernance.
La position de Glean sur ce point est simple : les administrateurs fixent le plafond, les utilisateurs fixent le plancher. Les utilisateurs avancés peuvent créer ou importer des compétences en toute liberté – la création ascendante est à l'origine des meilleures compétences. Les équipes adoptent celles qui sont utiles. Les administrateurs décident de ce qui est promu à l'échelle d'un département ou de l'organisation, de ce qui est activé automatiquement, et de ce qui est retiré.
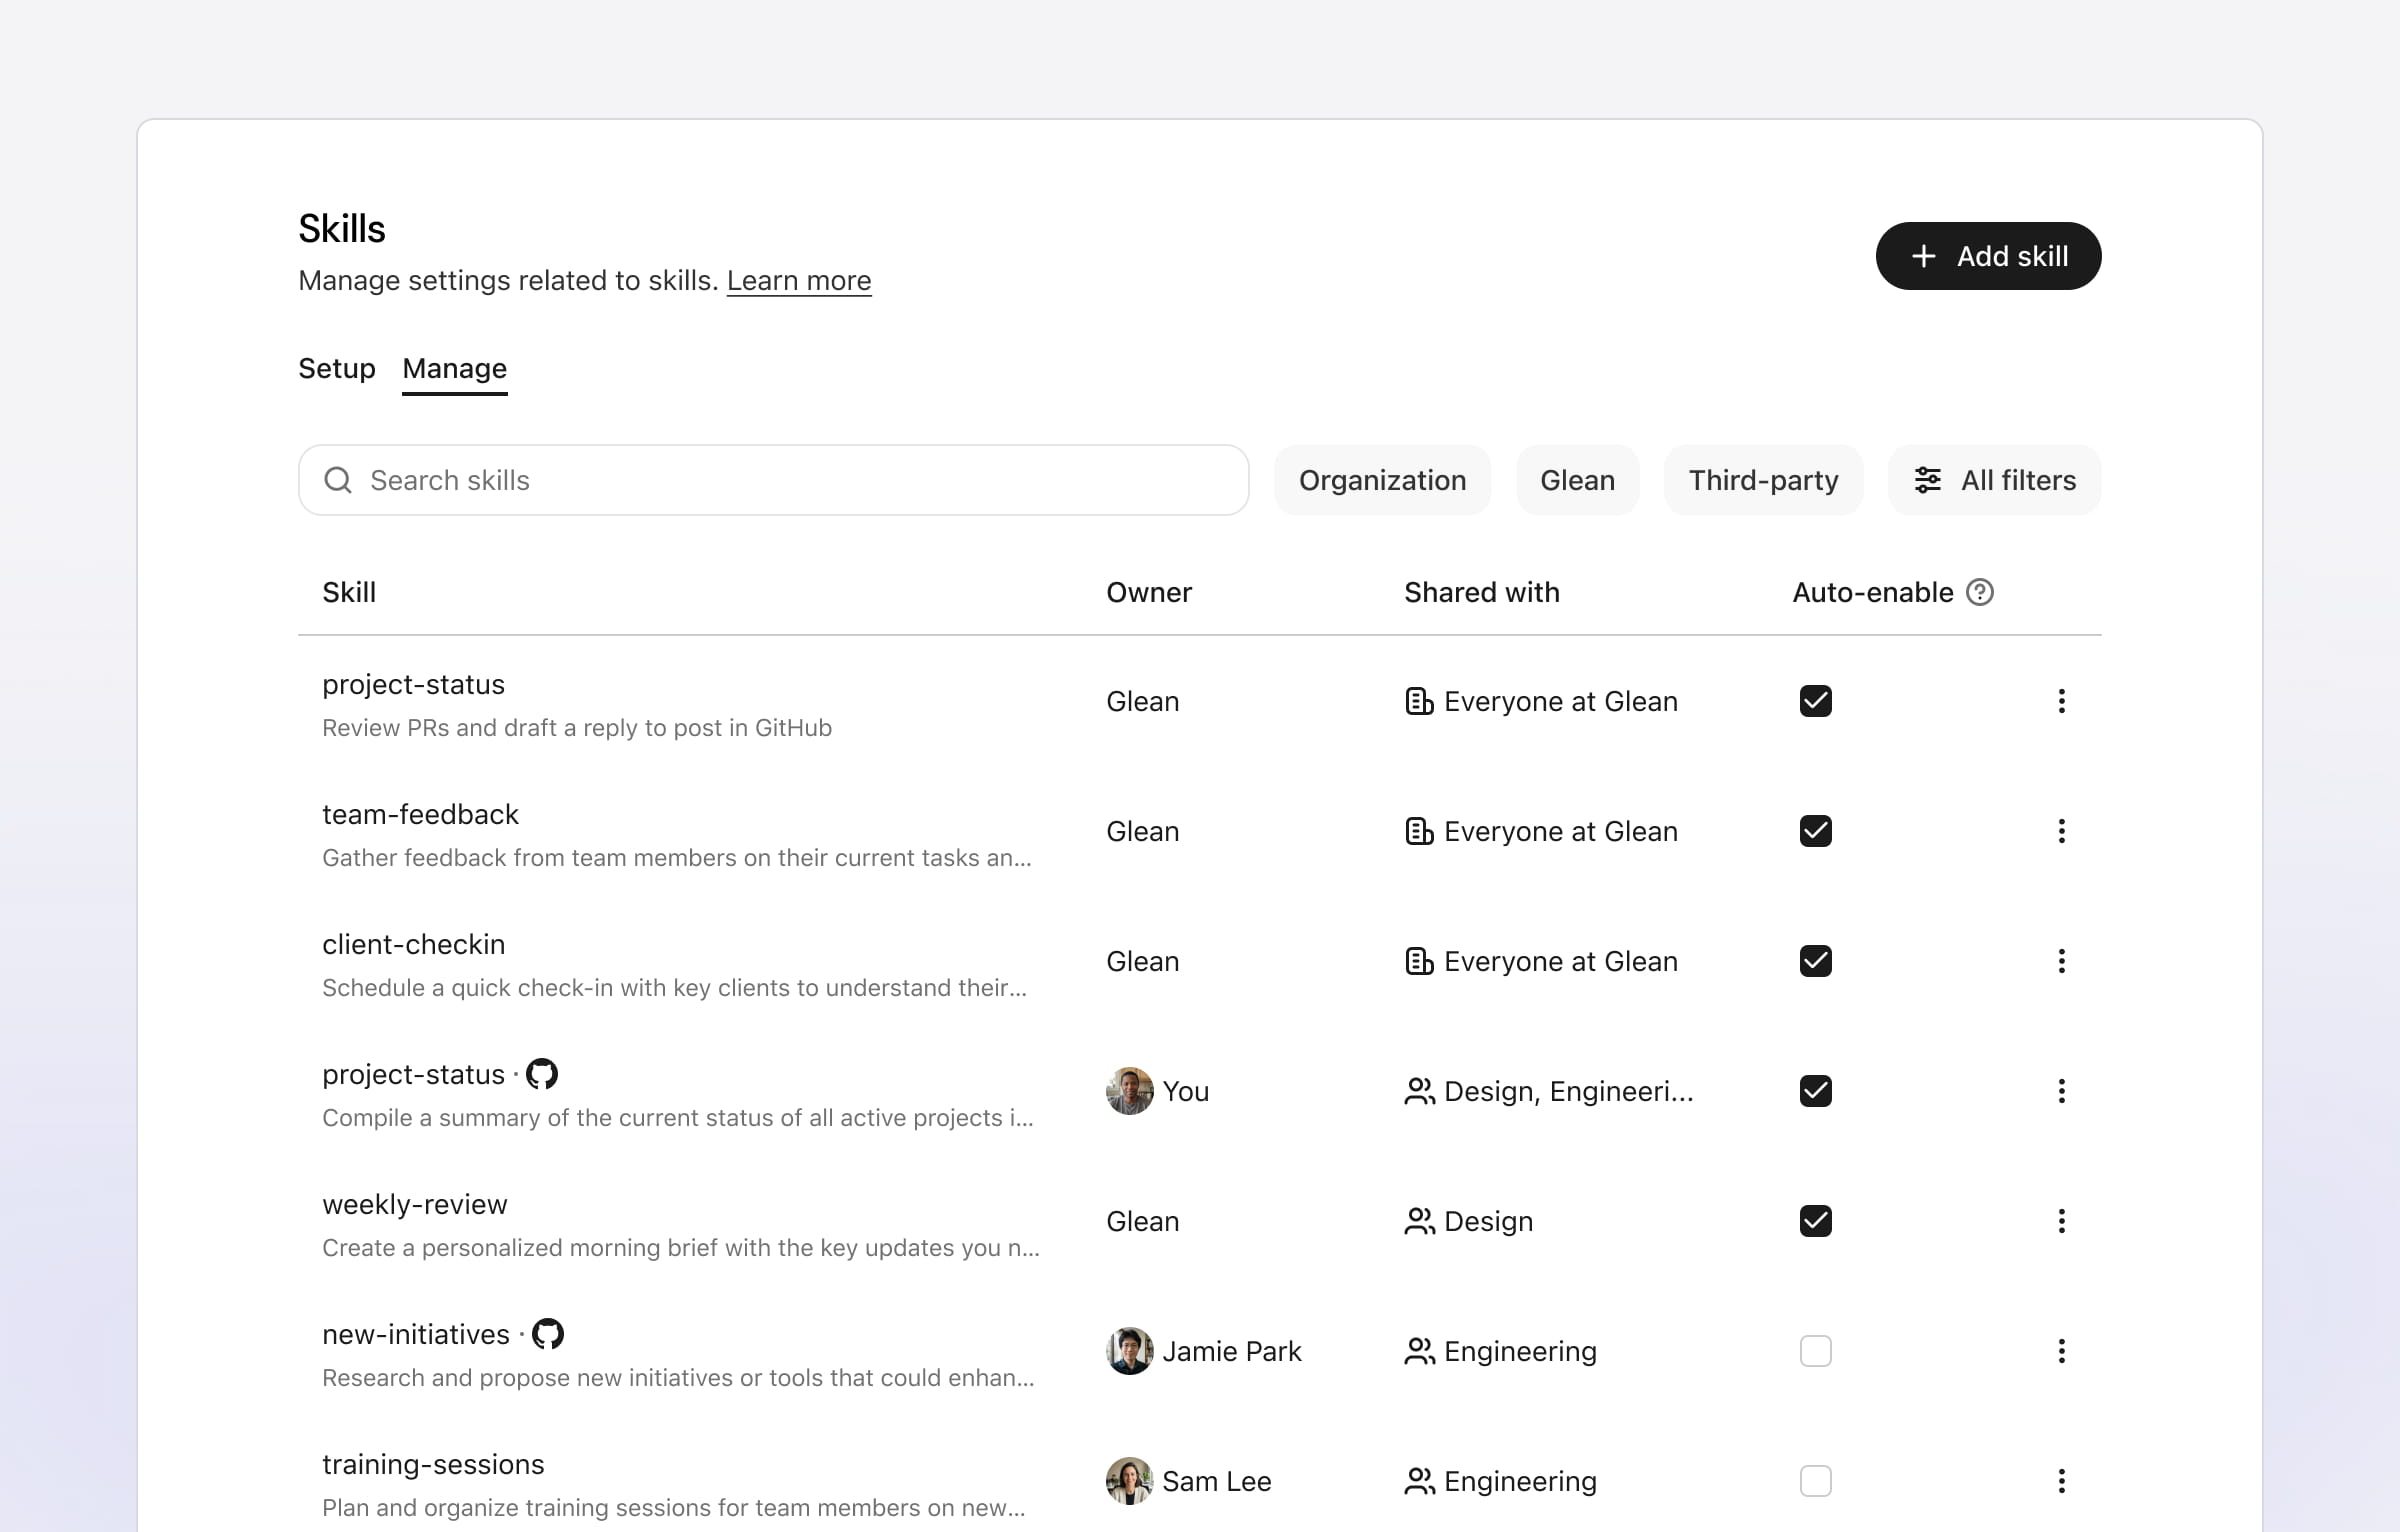
Dans la pratique, la gouvernance des compétences se traduit par :
- Des contrôles d'accès sur le partage au niveau utilisateur et organisation
- Des rôles d'administrateur et de modérateur
- Une gestion du cycle de vie du brouillon à la publication, avec historique versionné et possibilité de retour en arrière
- La priorité donnée aux compétences personnelles en cas de chevauchement de noms avec des compétences publiées par les administrateurs
- Un catalogue de compétences fiables plutôt qu'un catalogue vaste et non vérifié
Ouverture et contrôle ne sont pas un compromis
Un faux dilemme circule sur le marché : soit vous participez à l'écosystème ouvert des compétences, soit vous conservez le contrôle de l'entreprise. Les entreprises devraient pouvoir faire les deux.
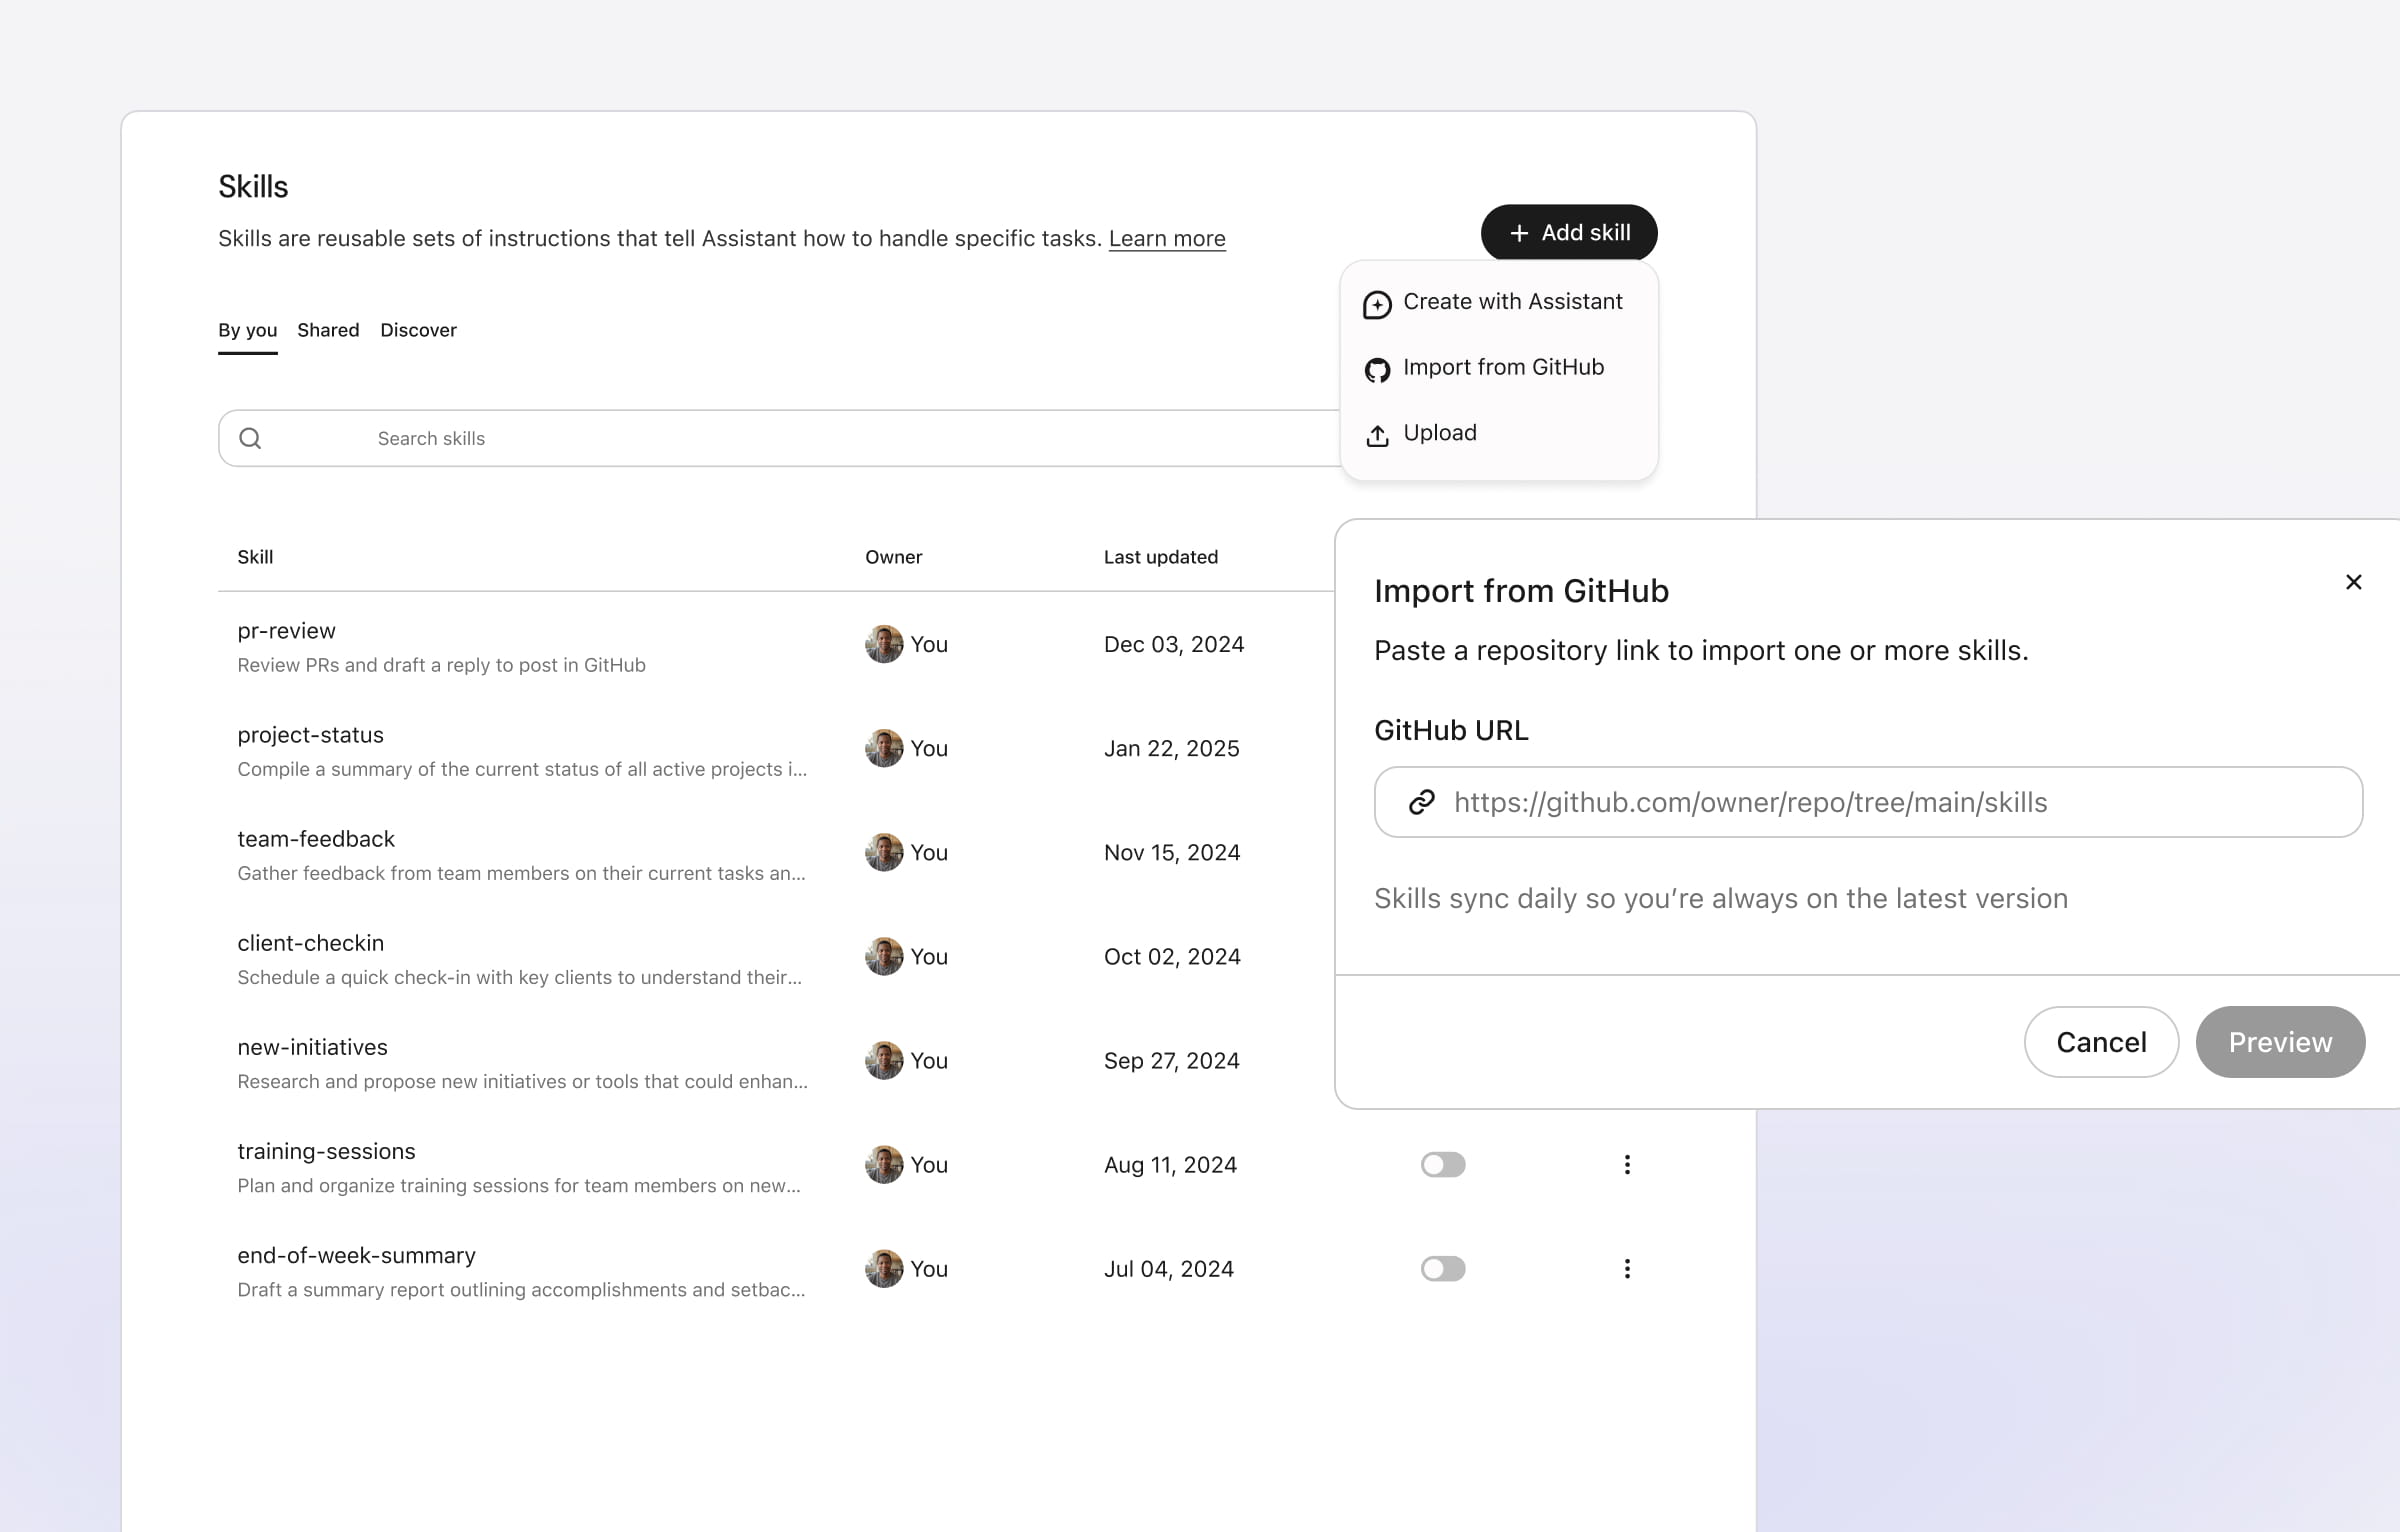
Glean prend en charge les imports basés sur GitHub (à la fois les dépôts publics et les dépôts privés auxquels l'utilisateur est autorisé à accéder) ainsi que les compétences invoquées via Glean MCP, de sorte que les entreprises peuvent adopter des compétences issues de l'écosystème plus large sans compromettre une gouvernance centralisée. Chacune de ces compétences passe par les mêmes processus d'analyse, de confinement, de courtage et de gouvernance décrits ci-dessus.
Cette distinction ne fait que gagner en importance avec le temps. À mesure que les compétences se répandent sur un nombre croissant de surfaces, la valeur durable ne viendra pas du fait d'être le seul endroit où l'on peut créer des compétences. Elle viendra du fait d'être l'endroit où elles sont régies, évaluées, distribuées et améliorées en toute sécurité.
La promesse de l'entreprise : une expertise réutilisable avec politiques intégrées
Les compétences deviennent un élément important de l'IA d'entreprise – une norme ouverte pour empaqueter et réutiliser l'expertise. Mais, comme tout mécanisme qui donne au raisonnement des modèles la capacité de modifier librement un environnement en production, elles doivent être régies, ce qui en fait aussi l'une des nouvelles frontières de sécurité les plus importantes.
La bonne architecture est régie grâce à une exécution isolée, un accès médiatisé par un courtier, l'application de politiques en dehors du runtime, l'analyse avant distribution et des contrôles administrateur qui permettent aux entreprises de décider quelles compétences sont prêtes à être déployées à grande échelle dans l'organisation. Glean offre toutes ces capacités sur sa plateforme, permettant d'intégrer les compétences au travail quotidien sans les placer en dehors des contrôles de sécurité et de gouvernance de l'entreprise.
Disponibilité des fonctionnalités : ces capacités sont désormais disponibles de façon générale, notamment l'exécution sécurisée des compétences, la gouvernance des compétences, l'analyse des compétences, les compétences importées via GitHub et les compétences importées via Glean MCP.
